Kontrola dostępu do dokumentów w zarządzaniu nieruchomościami
Kontrola dostępu do dokumentów to zestaw zasad i ustawień, które decydują, kto w Twojej organizacji może otworzyć, edytować, pobrać, udostępnić lub usunąć konkretny plik: umowę najmu, aneks, protokół zdawczo-odbiorczy, fakturę czy odczyt licznika. W nieruchomościach komercyjnych nie jest to sprawa wyłącznie działu IT. Od dobrze nadanych uprawnień zależą zgodność z RODO i bezpieczeństwo fakturowania w KSeF. Zależy od nich też to, czy w razie sporu z najemcą albo audytu pokażesz, kto i kiedy miał wgląd w dokument. Poniżej wyjaśniamy, jak zbudować taki system w praktyce, od macierzy ról po przegląd upoważnień.
Krótko mówiąc
- Kontrola dostępu do dokumentów odpowiada na trzy pytania: kto ma dostęp, do czego i w jakim zakresie (odczyt, edycja, pobieranie, usuwanie).
- RODO wymaga, by osoby działające z upoważnienia administratora przetwarzały dane wyłącznie na jego polecenie, a rejestr upoważnień trzeba regularnie przeglądać.
- W KSeF uprawnienia nadaje się osobno do wystawiania faktur, ich przeglądania i zarządzania uprawnieniami, a tokeny dla aplikacji komercyjnych przestaną być wydawane z końcem 2026 roku.
- Najbezpieczniejszy model dla zarządcy to role przypisane do stanowisk, zasada najmniejszych uprawnień i dziennik dostępu, który pokazuje kto, co i kiedy.
- Najczęstszy błąd to zbyt szerokie uprawnienia nadane „na wszelki wypadek” i nigdy nieodebrane.
Spis treści
- Kontrola dostępu do dokumentów a kontrola dostępu do budynku
- Rodzaje kontroli dostępu: który model pasuje do zarządcy
- Co mówią przepisy: RODO i upoważnienia
- Uprawnienia do faktur w KSeF
- Macierz uprawnień dla nieruchomości komercyjnej
- Jak wdrożyć kontrolę dostępu krok po kroku
- Udostępnianie dokumentów na zewnątrz: najemcy, banki, nabywcy
- Najczęstsze błędy w uprawnieniach do dokumentów
- Nasze spojrzenie: dostęp zaczyna się od jednego źródła dokumentów
- Rezone: dokumenty, faktury i najemcy w jednym systemie
- Najczęściej zadawane pytania
- Źródła
Kontrola dostępu do dokumentów a kontrola dostępu do budynku
Kiedy wpiszesz to hasło w wyszukiwarkę, większość wyników dotyczy czytników kart, kontrolerów drzwiowych i bramek w recepcji. To kontrola fizyczna: kto wchodzi na piętro, do serwerowni czy na parking. W zarządzaniu nieruchomościami potrzebujesz obu warstw, ale to dwa różne problemy.
Kontrola dostępu do dokumentów dotyczy informacji. Umowa najmu z galerią handlową zawiera stawki czynszu, które najemca słusznie uważa za tajemnicę handlową. Teczka najemcy zawiera dane osobowe reprezentantów i poręczycieli. Rozliczenie mediów pokazuje zużycie, z którego da się wyczytać, jak działa biznes najemcy. Każdy z tych dokumentów powinien być widoczny tylko dla osób, które naprawdę go potrzebują do pracy.
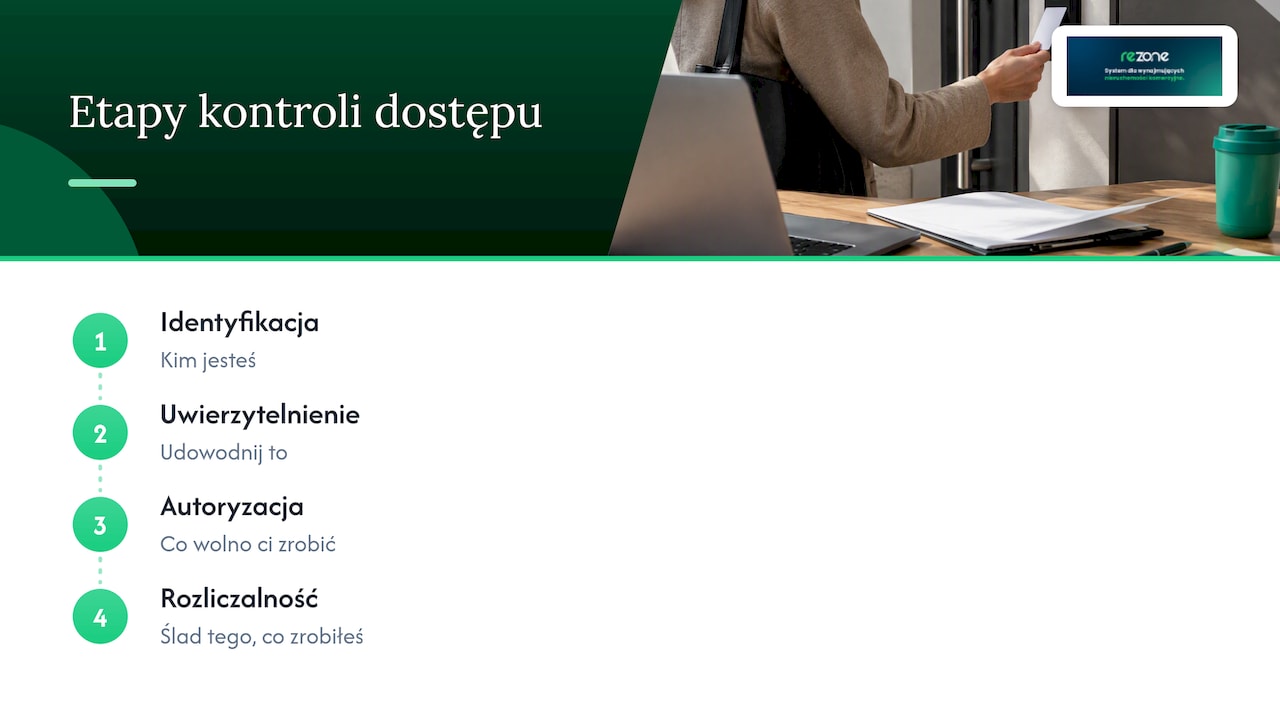
Obie warstwy łączy wspólna logika: identyfikacja (kim jesteś), uwierzytelnienie (udowodnij to), autoryzacja (co wolno ci zrobić) i rozliczalność (ślad tego, co zrobiłeś). Ta czwarta część jest w dokumentach najczęściej zaniedbywana, a to ona ratuje sytuację przy reklamacji, kontroli lub sporze sądowym.
Rodzaje kontroli dostępu: który model pasuje do zarządcy
W praktyce spotkasz cztery modele. Warto je znać, bo od wyboru modelu zależy, ile pracy kosztuje utrzymanie porządku przy kolejnych budynkach i pracownikach.
| Model | Jak działa | Plusy | Minusy w nieruchomościach |
|---|---|---|---|
| Uznaniowy (DAC) | Właściciel pliku sam decyduje, komu go udostępnić | Szybki start, zero konfiguracji | Po roku nikt nie wie, kto ma dostęp do czego |
| Obowiązkowy (MAC) | Dokumenty mają klauzule, użytkownicy poziomy dostępu | Bardzo restrykcyjny | Zbyt sztywny dla codziennej pracy zarządcy |
| Oparty na rolach (RBAC) | Uprawnienia przypisuje się roli, np. „księgowa”, a rolę osobie | Łatwy do audytu i skalowania | Wymaga przemyślenia ról na starcie |
| Oparty na atrybutach (ABAC) | Dostęp zależy od cech: budynku, najemcy, czasu, typu dokumentu | Bardzo precyzyjny | Bardziej złożony w konfiguracji |
Dla większości firm zarządzających kilkoma lub kilkunastoma obiektami najlepiej sprawdza się model oparty na rolach, uzupełniony o ograniczenie do konkretnego budynku. Księgowa widzi faktury i rozliczenia całego portfela, a administrator obiektu w Toruniu tylko dokumenty techniczne swojego budynku. To połączenie RBAC z prostym atrybutem lokalizacji pokrywa zdecydowaną większość sytuacji.
Co mówią przepisy: RODO i upoważnienia
Dokumenty najmu prawie zawsze zawierają dane osobowe: imiona i nazwiska reprezentantów najemcy, numery telefonów, adresy e-mail, czasem dane poręczycieli. To wystarczy, by kontrola dostępu przestała być tylko dobrą praktyką i stała się obowiązkiem.
Art. 32 RODO zobowiązuje administratora do wdrożenia odpowiednich środków technicznych i organizacyjnych. Każda osoba działająca z jego upoważnienia i mająca dostęp do danych ma je przetwarzać wyłącznie na jego polecenie. Urząd Ochrony Danych Osobowych w wyjaśnieniach dotyczących obowiązków administratora omawia, jak w praktyce nadawać upoważnienia do przetwarzania danych osobom zatrudnionym i współpracującym.
Co z tego wynika dla zarządcy nieruchomości:
- Upoważnienie to dokument, uprawnienie to ustawienie w systemie. Oba muszą sobie odpowiadać. Jeśli upoważnienie obejmuje tylko dane najemców jednego budynku, a konto w systemie widzi cały portfel, masz rozbieżność, którą audytor wychwyci w pierwszej kolejności.
- Rejestr upoważnień warto przeglądać cyklicznie, co najmniej raz w roku i przy każdej istotnej zmianie organizacyjnej: przejęciu nowego obiektu, zmianie struktury zespołu, wejściu nowego podwykonawcy.
- Podmiot zewnętrzny to zwykle powierzenie, nie upoważnienie. Praktyczne wskazania KIOD opracowane we współpracy z PUODO jako przykłady podmiotów przetwarzających wymieniają m.in. zewnętrzną księgowość, firmy obsługujące systemy informatyczne i firmy archiwizujące dokumenty. Zewnętrzne biuro rachunkowe czy firma facility management potrzebuje więc umowy powierzenia, a dostęp do dokumentów powinien odpowiadać jej zakresowi.
Jeśli zarządzasz biurami elastycznymi lub przestrzenią coworkingową, gdzie użytkowników jest wielu, a rotacja duża, zobacz, jak wyglądają obowiązki RODO w coworkingu. Te same problemy z zakresem dostępu i czasem przechowywania danych pojawiają się w każdym obiekcie z wieloma użytkownikami.
Nie wiesz, czy dany podmiot jest u Ciebie odbiorcą danych, podmiotem przetwarzającym czy osobą upoważnioną? Rozstrzygnij to z inspektorem ochrony danych lub prawnikiem specjalizującym się w RODO, zanim nadasz mu dostęp do systemu.
Uprawnienia do faktur w KSeF
Od 2026 roku część dokumentów finansowych żyje poza Twoim systemem, w Krajowym Systemie e-Faktur. Zgodnie z harmonogramem opublikowanym na portalu KSeF obowiązek objął największe firmy (obrót powyżej 200 mln zł) od 1 lutego 2026 roku, a pozostałych podatników VAT od 1 kwietnia 2026 roku. Kontrola dostępu do faktur to więc także kontrola tego, kto ma uprawnienia w KSeF.
Uprawnienia w KSeF są rozdzielne. Możesz nadać pracownikom, biuru rachunkowemu lub współpracownikom m.in. prawo do wystawiania faktur, przeglądania faktur i zarządzania uprawnieniami. W odpowiedziach na pytania o uprawnienia i autoryzację potwierdzono, że biuro księgowe może dostać sam dostęp do faktur, bez możliwości wystawiania ich w imieniu klienta. Dla właściciela nieruchomości to dobra wiadomość: zewnętrzna księgowość nie musi mieć prawa do wystawienia faktury za czynsz.
Trzy zasady, które warto mieć w kalendarzu, według podręcznika KSeF 2.0:
- Uprawnienia nadaje się w Aplikacji Podatnika KSeF 2.0 lub przez API. Do uwierzytelnienia służą Węzeł Krajowy, podpis kwalifikowany lub certyfikat KSeF.
- Certyfikaty KSeF występują w dwóch typach: do uwierzytelniania oraz do wystawiania faktur w trybie offline. Są ważne maksymalnie 2 lata, więc ich odnowienie trzeba zaplanować.
- Możliwość generowania tokenów dla aplikacji komercyjnych wygasa z dniem 31 grudnia 2026 roku. Jeśli Twój program do fakturowania łączy się z KSeF tokenem, to ostatni kwartał na przejście na certyfikat.
Praktyczna rada: prowadź listę uprawnień KSeF obok rejestru upoważnień RODO. Gdy pracownik odchodzi, odbierasz dostęp w obu miejscach tego samego dnia.
Macierz uprawnień dla nieruchomości komercyjnej
Najprostszy sposób, by przejść od teorii do praktyki, to macierz: role w wierszach, typy dokumentów w kolumnach. Poniżej przykład dla firmy zarządzającej biurowcem i parkiem magazynowym. Potraktuj go jako punkt wyjścia, nie gotowy wzór.
| Rola | Umowy najmu i aneksy | Faktury i noty | Rozliczenia mediów | Dokumentacja techniczna | Dane osobowe najemców |
|---|---|---|---|---|---|
| Asset manager | Odczyt i edycja | Odczyt | Odczyt | Odczyt | Odczyt |
| Property manager | Odczyt i edycja (swoje obiekty) | Odczyt (swoje obiekty) | Odczyt i edycja | Odczyt i edycja | Odczyt i edycja |
| Księgowość | Odczyt | Odczyt i edycja | Odczyt i edycja | Brak | Odczyt (dane do faktur) |
| Administrator techniczny | Brak | Brak | Odczyt (odczyty liczników) | Odczyt i edycja | Kontakt do osoby zgłaszającej |
| Zewnętrzny serwis | Brak | Brak | Brak | Odczyt (tylko zlecenie) | Brak |
| Inwestor lub właściciel | Odczyt | Odczyt | Odczyt | Odczyt | Brak |
Z tej tabeli wynika kilka zasad. Pobieranie i usuwanie to osobne uprawnienia, węższe niż odczyt. Rola zewnętrzna dostaje dostęp do konkretnego zadania, a nie do folderu. Inwestor widzi liczby, ale nie potrzebuje telefonów reprezentantów najemców.
Jak wdrożyć kontrolę dostępu krok po kroku
- Zrób inwentaryzację dokumentów. Spisz, jakie typy dokumentów masz i gdzie leżą: dysk sieciowy, skrzynki e-mail, segregatory, arkusze. Bez tej listy nie da się nadać sensownych uprawnień. Jeśli dokumenty są rozproszone, zacznij od uporządkowania, o czym piszemy w tekście od chaosu do kontroli w dokumentach nieruchomości.
- Sklasyfikuj dokumenty. Wystarczą trzy poziomy: wewnętrzne, poufne (stawki, warunki najmu, dane finansowe) i zawierające dane osobowe.
- Zdefiniuj role, nie osoby. Opisz stanowiska i ich zadania, a dopiero potem przypisz do nich ludzi. Nowa osoba dostaje rolę, nie kopię uprawnień poprzednika.
- Zastosuj zasadę najmniejszych uprawnień. CERT Polska w rekomendacjach wskazuje, że systemy przechowujące istotne informacje powinny zapewniać kontrolę uprawnień i logowanie dostępu. Każdy dostaje minimum potrzebne do pracy, a dodatkowy zakres na wniosek i na określony czas.
- Ogranicz dostęp przestrzennie i czasowo. Property manager widzi swoje obiekty. Rzeczoznawca czy doradca transakcyjny ma dostęp do końca projektu, a potem konto samo wygasa.
- Włącz dziennik zdarzeń. Rejestruj, kto otworzył, pobrał, zmienił lub usunął dokument. To podstawa rozliczalności wymaganej przez RODO i Twoja najlepsza obrona w sporze z najemcą.
- Ustal procedurę odejścia pracownika. Jedna lista kontrolna: konto w systemie, uprawnienia KSeF, skrzynka e-mail, udostępnione foldery, telefon służbowy.
- Przeglądaj uprawnienia regularnie. Raz w roku pełny przegląd, a dodatkowo po każdej zmianie struktury. Usuń konta nieużywane od miesięcy.
Jeśli budujesz politykę bezpieczeństwa szerzej niż tylko dla dokumentów, sięgnij po wytyczne normy ISO 27002, które opisują m.in. zabezpieczenia w obszarze kontroli dostępu i zarządzania tożsamością. Według publikacji PARP o odporności cyfrowej przedsiębiorstw kontrola dostępu należy do podstawowych obszarów polityk bezpieczeństwa, obok m.in. kryptografii, szacowania ryzyka i ciągłości działania.
Udostępnianie dokumentów na zewnątrz: najemcy, banki, nabywcy
Najtrudniejszy moment dla kontroli dostępu to ten, w którym dokument opuszcza Twoją organizację. Najemca prosi o kopię aneksu, bank finansujący o rent roll, potencjalny nabywca o komplet dokumentów do due diligence.
Przy sprzedaży lub refinansowaniu obiektu w procesie bierze udział kilka stron naraz: nabywca, jego doradcy prawni, bank, rzeczoznawca, inspektorzy techniczni. Każda z nich potrzebuje innego wycinka dokumentacji. Zwykły dysk w chmurze z linkiem „dla każdego, kto ma adres” zwykle nie daje tu pełnej ścieżki audytu ani możliwości zablokowania pobierania. Do takich transakcji stosuje się wirtualne pokoje danych, które oferują uprawnienia na poziomie folderu i pliku, dziennik aktywności oraz dostęp ograniczony w czasie.
Na co dzień, przy obsłudze najemców, wystarczą prostsze zasady:
- najemca widzi wyłącznie dokumenty własnego lokalu, najlepiej w portalu, a nie w załącznikach e-mail,
- dokumenty z danymi osobowymi wysyłasz tylko na zweryfikowany adres,
- przy żądaniu kopii danych na podstawie art. 15 RODO pamiętaj o wyroku Trybunału Sprawiedliwości UE: kopia ma umożliwić weryfikację przetwarzania, ale trzeba ją wyważyć z prawami innych osób, w tym z tajemnicą handlową,
- po zakończeniu najmu ustalasz, jak długo i u kogo zostają dokumenty.
O tym, jak przenieść obsługę najemców z poczty do jednego miejsca, piszemy w artykule o elektronicznym obiegu dokumentów w nieruchomościach.
Najczęstsze błędy w uprawnieniach do dokumentów
- Wspólne konto „biuro@”. Jedno hasło dla pięciu osób oznacza brak rozliczalności. Dziennik pokaże, że dokument usunęło „biuro”, i nic więcej.
- Uprawnienia „na wszelki wypadek”. Zbyt szeroki zakres upoważnień to jeden z najczęstszych problemów wykrywanych przy audytach ochrony danych.
- Dostęp, który nie wygasa. Stażysta z 2024 roku, doradca z zakończonej transakcji, firma sprzątająca sprzed dwóch przetargów.
- Dokumenty w pięciu miejscach. Umowa w segregatorze, skan na dysku, wersja robocza w e-mailu, aneks w telefonie property managera. Kontrolujesz dostęp tylko tam, gdzie wiesz, że dokument jest.
- Brak rozdziału wystawiania i zatwierdzania. Ta sama osoba tworzy, zatwierdza i wysyła fakturę korygującą. To proszenie się o błąd lub nadużycie.
- Arkusz zamiast rejestru. Rejestr upoważnień w pliku, którego nikt nie otwiera od dwóch lat, nie chroni przed niczym.
Nasze spojrzenie: dostęp zaczyna się od jednego źródła dokumentów
W rozmowach z zarządcami widzimy ten sam schemat. Problem z kontrolą dostępu rzadko polega na braku polityki. Polega na tym, że dokumenty żyją w kilku narzędziach naraz: umowy w jednym, faktury w drugim, odczyty liczników w arkuszu, zgłoszenia najemców w poczcie. Każde narzędzie ma własne konta i własne uprawnienia, więc nikt nie ma pełnego obrazu, kto widzi co.
Dlatego budujemy Rezone jako jeden system: CRM najemców, fakturowanie zgodne z KSeF, rozliczenie mediów, monitoring płatności, panel compliance z powiadomieniami prawnymi i repozytorium dokumentów w jednym miejscu. Mniej narzędzi to mniej kont do pilnowania i mniej kopii tego samego pliku. Automatyczna kontrola terminów prawnych przypomina też o sprawach, które łatwo przeoczyć, zanim staną się problemem.
Nie wierzymy, że oprogramowanie zastąpi dobrą procedurę. Wierzymy, że dobra procedura działa dopiero wtedy, gdy dokumenty są w jednym miejscu i nie trzeba jej egzekwować ręcznie w pięciu aplikacjach.
— Marcin
Rezone: dokumenty, faktury i najemcy w jednym systemie
Jeśli chcesz uporządkować dokumenty portfela i ograniczyć liczbę narzędzi, w których je trzymasz, sprawdź elektroniczne repozytorium dokumentów w Rezone. Plan dla nieruchomości komercyjnych do 3000 m² kosztuje 330 zł miesięcznie, a każdy dodatkowy użytkownik to 79 zł miesięcznie. Jeśli potrzebujesz pomocy przy przeniesieniu dokumentów i konfiguracji, indywidualne wdrożenie kosztuje 159 zł za godzinę. Wszystkie plany znajdziesz w cenniku Rezone, a to, jak chronimy dane, opisujemy na stronie bezpieczeństwo w Rezone.
Najczęściej zadawane pytania
Co to jest kontrola dostępu do dokumentów?
To zasady i mechanizmy, które określają, kto może otworzyć, edytować, pobrać, udostępnić lub usunąć dany dokument. Obejmuje identyfikację użytkownika, jego uwierzytelnienie, przypisanie uprawnień i rejestr działań. W firmie zarządzającej nieruchomościami dotyczy m.in. umów najmu, faktur, rozliczeń mediów i danych osobowych najemców.
Jak często przeglądać uprawnienia dostępu do dokumentów?
Dobrą praktyką jest pełny przegląd rejestru upoważnień co najmniej raz w roku. Dodatkowo warto go robić przy każdej istotnej zmianie: odejściu pracownika, przejęciu nowego obiektu, zmianie podwykonawcy. Odejście pracownika powinno oznaczać odebranie dostępu tego samego dnia, także w KSeF.
Czy biuro rachunkowe musi mieć prawo do wystawiania faktur w KSeF?
Nie. W KSeF można nadać samo uprawnienie do dostępu do faktur, bez prawa ich wystawiania. Jeśli Twoje biuro rachunkowe tylko księguje, taki zakres zwykle wystarcza i jest bezpieczniejszy.
Ile kosztuje kontrola dostępu do dokumentów?
Sama procedura, czyli macierz ról, rejestr upoważnień i przeglądy, kosztuje głównie czas zespołu. Koszt narzędzia zależy od tego, czy dokumenty trzymasz w osobnym programie, czy w systemie do zarządzania najmem. W Rezone plan dla nieruchomości komercyjnych do 3000 m² kosztuje 330 zł miesięcznie, a dodatkowy użytkownik 79 zł miesięcznie.
Źródła
- Rozporządzenie RODO, art. 32 (EUR-Lex)
- UODO: obowiązki administratora i podmiotu przetwarzającego
- Praktyczne wskazania KIOD we współpracy z PUODO
- KSeF: krok po kroku, jak uzyskać dostęp
- KSeF: uprawnienia i autoryzacja
- Podręcznik KSeF 2.0, część I
- Rekomendacje zespołu CERT Polska
- PARP: budowanie odporności przedsiębiorstw w kontekście bezpieczeństwa cyfrowego
- Wyrok TSUE C-487/21 (EUR-Lex)